

ICANN хочет проверять домены на Abuse
Сейчас борьба с вредоносными доменами во многом выглядит так: нашли фишинговый домен → пожаловались регистратору → домен заблокировали. Если, конечно, кто-то вообще отправил жалобу.
При этом мошенники часто заранее регистрируют десятки и даже сотни доменов-зеркал. Один отлетел — включается следующий.
Если совсем просто, ICANN — организация, которая координирует глобальную систему доменных имён и устанавливает правила для аккредитованных регистраторов международных зон вроде .com, .net и .org.
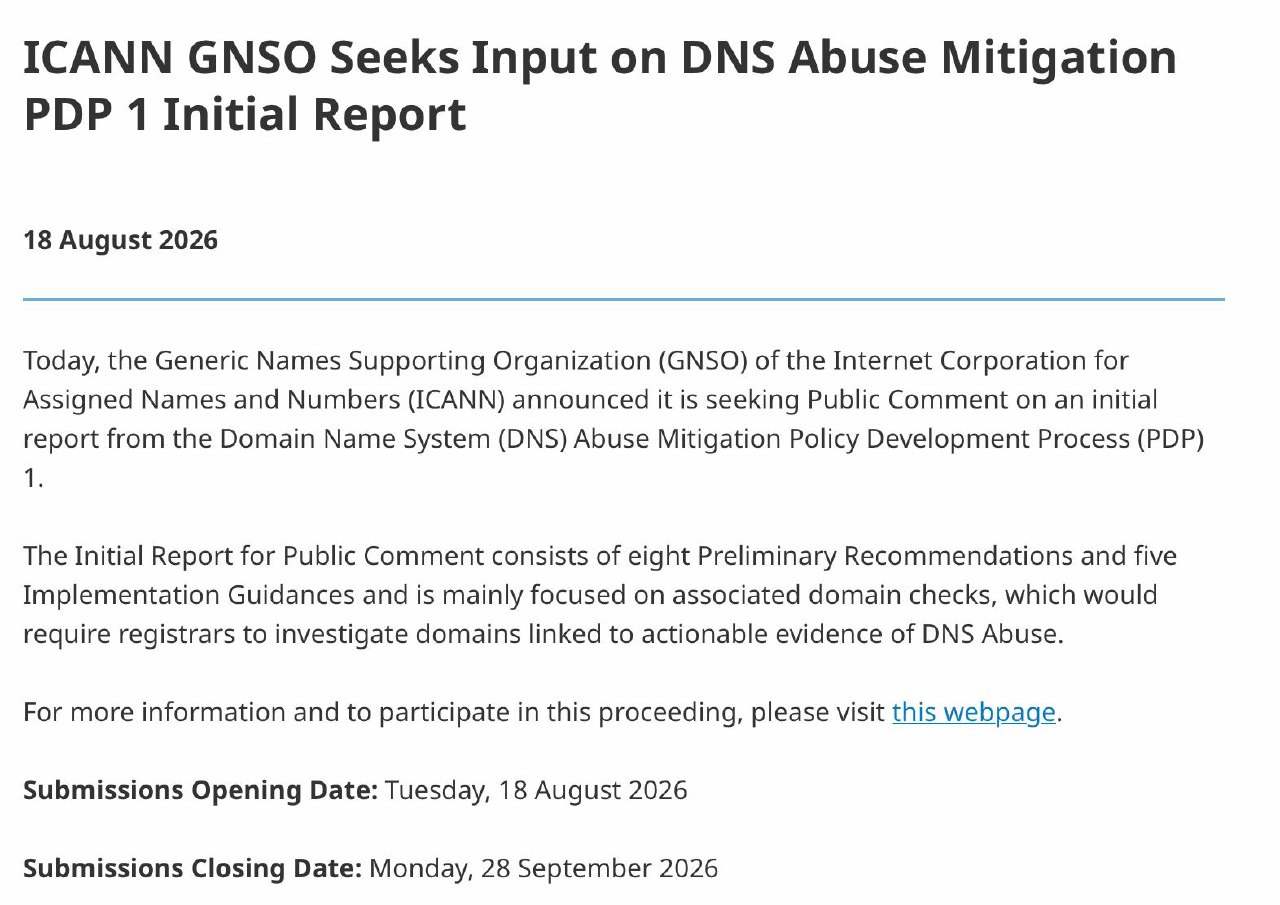
Сейчас она обсуждает новый механизм — Associated Domain Checks (ADC).
Суть простая: если регистратор получает достаточные доказательства DNS Abuse, ему может потребоваться проверить другие домены, связанные с тем же клиентом или аккаунтом.
Условно: нашли binance-airdrop123 com → подтвердили фишинг → посмотрели другие домены этого клиента → проверили всю связанную пачку.
Связь можно искать по аккаунту регистратора, email и другим доступным ему данным (привет OSINT).
Важное уточнение: DNS Abuse — это не любой нелегальный или «серый» сайт. ICANN относит сюда прежде всего фишинг, вредоносное ПО, ботнеты, фарминг и связанный с ними спам.
Поэтому условные 100 доменов под нелегальное казино или нутру не должны попасть под такую проверку только потому, что казино работает без местной лицензии или конкретный БАД нельзя продавать в стране.
ICANN вообще не регулирует контент сайтов. Другое дело, если эти домены используются для фишинга, распространения malware и другого DNS Abuse — тогда механизм уже может сработать.
Пока это не действующее правило.
18 августа ICANN опубликовала предварительный документ, а его публичное обсуждение продлится до 28 сентября 2026 года.
Материалы по теме







Вставить свои 5 копеек: