

Пульт для нейросети: первое железо OpenAI — макропад для управления агентами
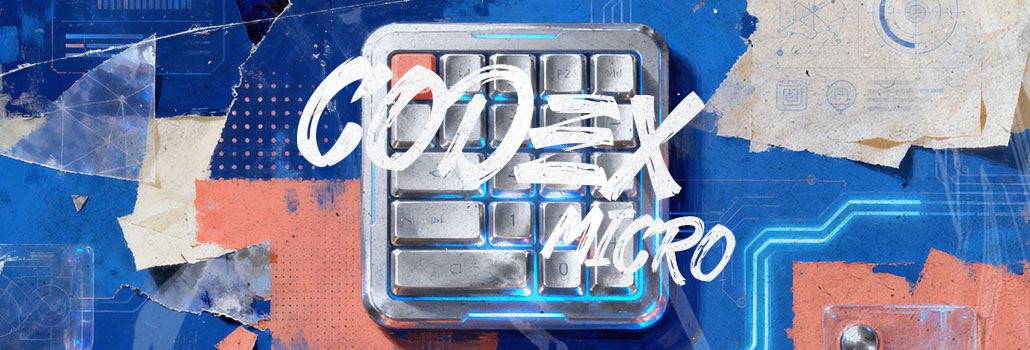
OpenAI представила первое железо — программируемый макропад Codex Micro за 230 USD для управления кодинг-агентами. Сделан вместе с Work Louder.
Официальное имя устройства — kbd-1.0-codex-micro, а сама компания называет его «командным центром для агентной работы».
Начинка под стать позиционированию: 13 механических переключателей, сенсорная панель, поворотный диск и джойстик; версии с кликающими и тихими свитчами, 32 сменных клавиши с иконками Codex. Шесть клавиш с подсветкой показывают статус агента цветом — зеленый для непрочитанных сообщений, синий для «думает», оранжевый для запросов на подтверждение и вопросов, красный для ошибок. Джойстик запускает готовые сценарии вроде отладки и рефакторинга кода, а диском регулируют уровень «размышлений» модели под конкретную задачу.
Клавиатура выходит на фоне куда более крупных аппаратных амбиций OpenAI. В прошлом году компания купила дизайн-студию io Products Джони Айва (Jony Ive) за 6,5 млрд USD и, по слухам, готовит к 2027 году безэкранную умную колонку с функциями смартфона. Параллельно Apple подала на OpenAI и двух своих бывших сотрудников в федеральный суд Калифорнии, обвинив их в краже коммерческих тайн — производственных процессов и данных о неанонсированных продуктах.
Материалы по теме
Госдума в первом чтении одобрила законопроект о валютных операциях с цифровым рублем: кто решит, кому их разрешат, и когда закон заработает
Хакеры взломали российских хостеров через уязвимость в VMmanager: что могло утечь с серверов и что сделать клиентам






Вставить свои 5 копеек: