

Произошел взлом жопы Макс в своем канале рассказал кек-историю про слишком слабые…
Произошел взлом жопы
Макс в своем канале рассказал кек-историю про слишком слабые пароли, я поресерчил инфу и прихуел. Делюсь с дорогими читателями
Предыстория. Индийская компания eMudhra выдает веб-сайтам сертификаты, благодаря которым браузер рисует рядом с адресом замочек. Если совсем по-простому, это нотариус интернета
Есть нюанс: браузер доверяет всем таким нотариусам из своего списка одинаково. Печать eMudhra годится не только для индийских сайтов, а для любого сайта в мире
Что случилось. 17 октября выяснилось, что секретные ключи от восьми сертификатов eMudhra были невероятно простыми. Нормальный ключ — число длиной больше сотни знаков, которое почти невозможно подобрать. Этот рисунок ключа энтузиасты простым перебором вычислили меньше чем за секунду
Эти 8 сертификатов исправно работали почти полтора года и прошли два независимых аудита 👌
Какие могли быть последствия. С таким ключом можно было сделать «официальную» копию любого сайта, с правильным адресом и замочком, например банковскую прилу или криптокошель. Спалить подмену было бы нереально — логин, пароль и 2FA-код утекли бы напрямую кул-хацкеру
К счастью, энтузиасты оказались добрыми магами и не стали пользоваться уязвимостью. Chrome и Firefox заблокировали сертификаты за несколько часов, следом подтянулись Apple и Microsoft. Ну а саму емудру помянем — браузеры убрали компанию из списка трастовых 🤡
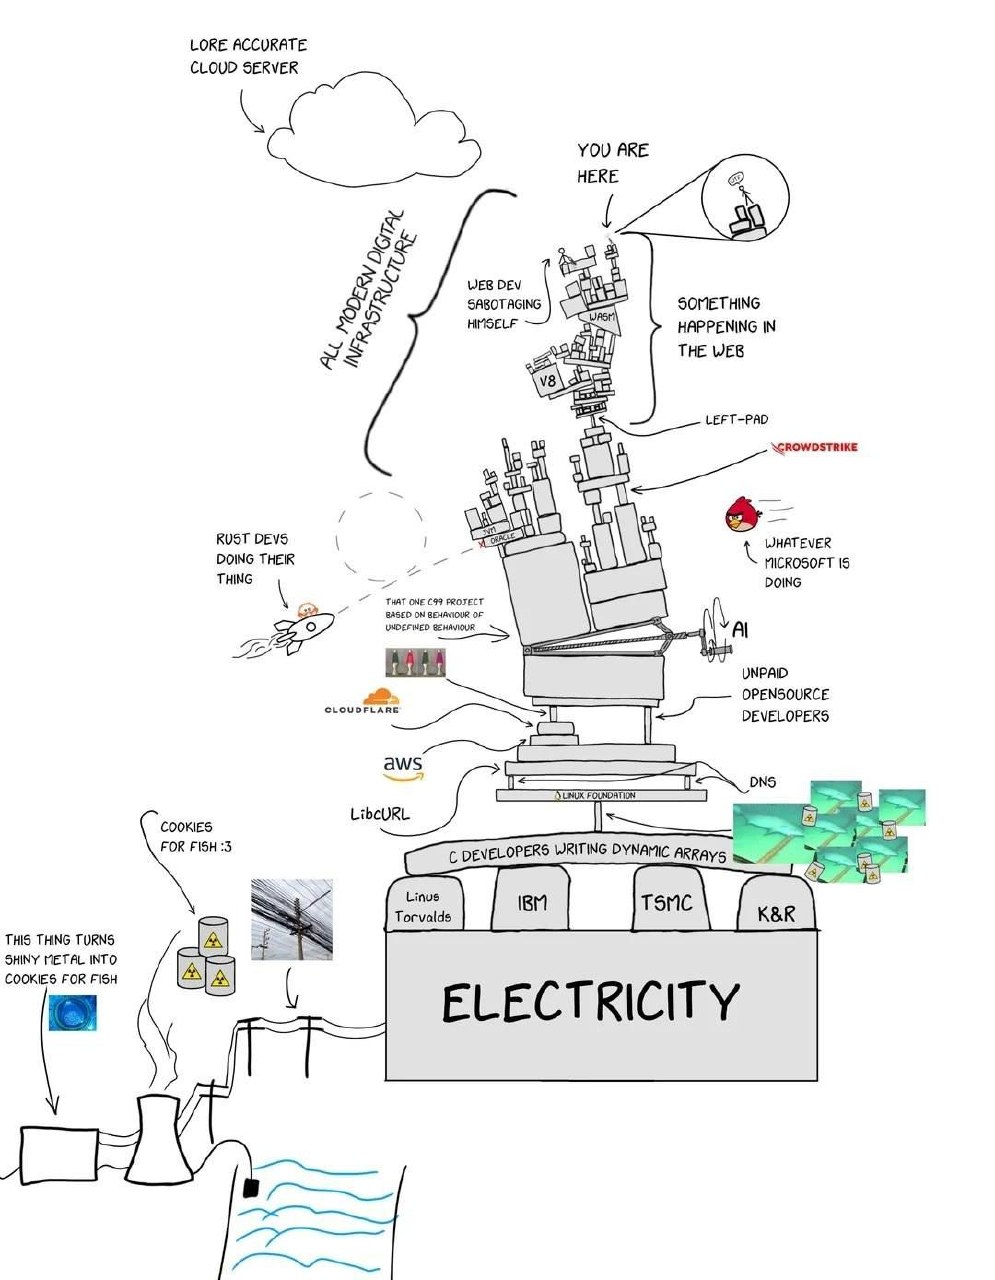
В такие моменты (а еще после новостей про уязвимость в PHP) вспоминается легендарная картинка про то, как на самом деле устроен интернет:
Материалы по теме
спрей для волос продают по методичке 1966 года. и она продаёт лучше,…

Порекомендую хорошую подборку на GitHub — Awesome Open-Source SEO. Все то что…






Вставить свои 5 копеек: